Domain hoheiten.de kaufen?
Wir ziehen mit dem Projekt
hoheiten.de um.
Sind Sie am Kauf der Domain
hoheiten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hoheiten.de kaufen?
Haben König und Königin die gleiche Krone?
Ja, sowohl der König als auch die Königin tragen normalerweise die gleiche Krone. Die Krone symbolisiert die königliche Macht und Autorität und wird oft als Teil der königlichen Insignien verwendet. Es gibt jedoch möglicherweise Unterschiede in der Gestaltung oder Verzierung der Krone, um den Geschmack oder die Vorlieben des jeweiligen Monarchen widerzuspiegeln. **
1. Welcher König oder Königin hat in der Geschichte den prächtigsten Thron besessen? 2. Welche Symbolik verbirgt sich hinter dem Thron in der Monarchie?
1. Der prächtigste Thron in der Geschichte wurde von Ludwig XIV. von Frankreich besessen. 2. Der Thron symbolisiert die Macht und Autorität des Monarchen sowie die Kontinuität der Monarchie. Er dient als Symbol für die Legitimität und Stärke des Herrschers. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
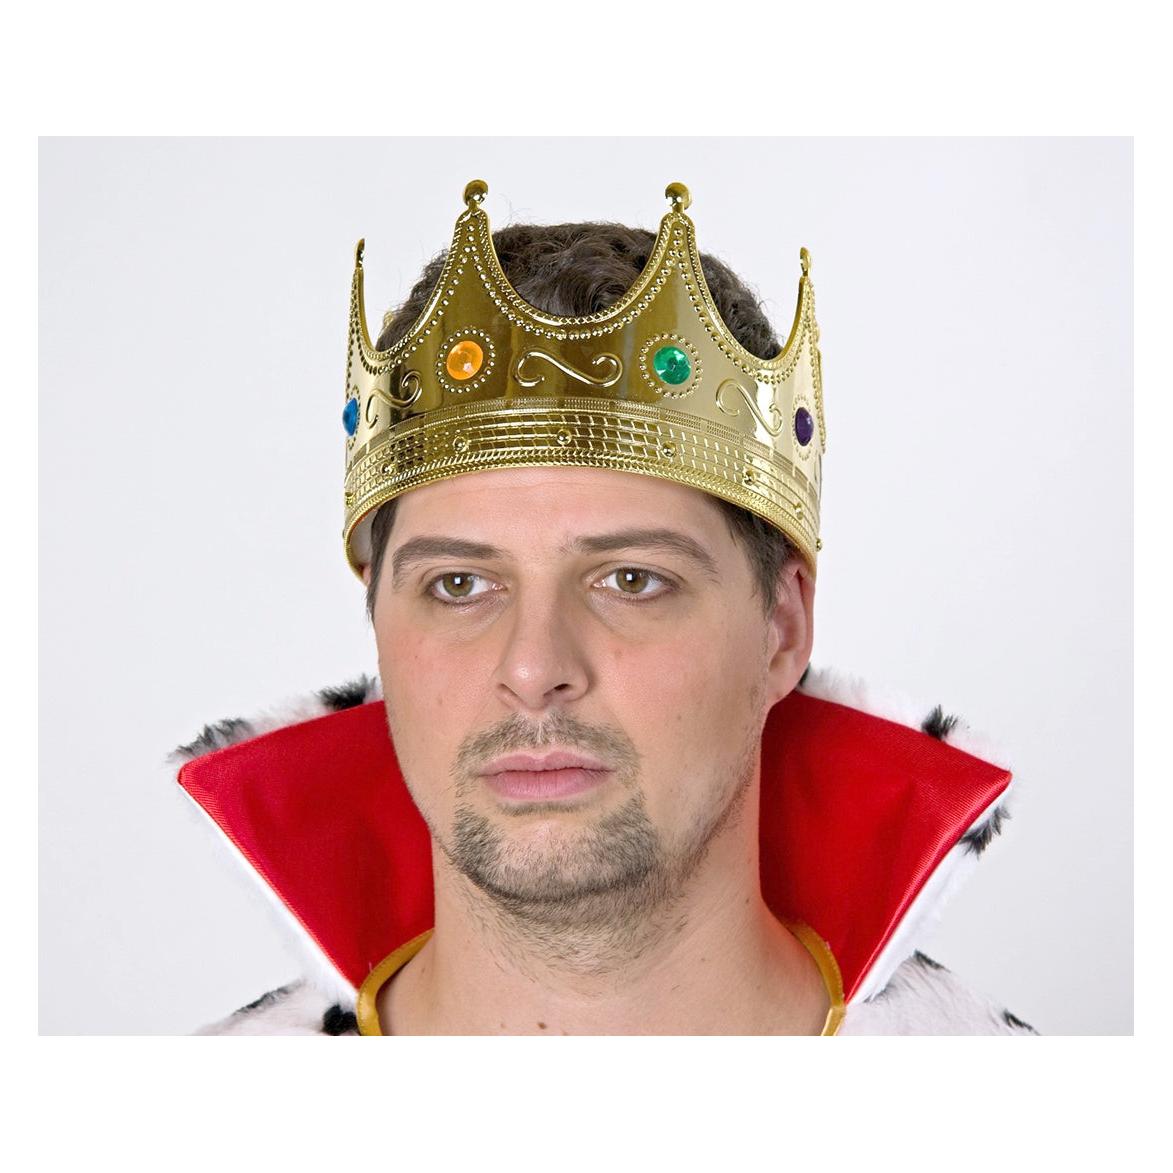
Krone "Königin", goldKrone Königin – so erkennt jeder auf den ersten Blick, wer das feierwütige Volk in diesem Jahr regiert: ihre Majestät, die Königin der Narrenzeit!Besonderheiten: neunzackige Goldkrone, nostalgische OrnamenteLieferumfang: KroneGrößenhinweis: individuell größenverstellbar, Kopfweite 57–63, Höhe: 14,5 cmDetails: aus Hartschaum, hinten mit KlettverschlussFarbe: goldSeien Sie gegrüßt, Königin der Narrenzeit! Leise kann man es aus den ersten Reihen des Volkes sprechen hören: „Welch schöne Königin-Krone ihr Haupt ziert!“ Und tatsächlich: Die hübsche, neunzackige Krone in Gold macht mit den nostalgischen Ornamenten echt was her. Die Königinkrone lässt sich wunderbar zu jedem Königinkostüm kombinieren und zeigt mehr als deutlich, wer die Herrscherin über das Faschingsvolk ist.9,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Görtemaker, Heike B.: Hitlers HofstaatHitlers Hofstaat , Der innere Kreis im Dritten Reich und danach , Hydro- & Ventilstößel > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20190314, Produktform: Leinen, Autoren: Görtemaker, Heike B., Seitenzahl/Blattzahl: 528, Abbildungen: mit 62 Abbildungen, Keyword: Dekonstruktion; Berghof; Nationalsozialismus; innerer Kreis; Geschichtsbild; Nachkriegszeit; privates Umfeld; Führermythos; Vertrauensleute; Gemeinschaft; Antisemitismus; Kreis ohne Führer; innerer Zirkel; nach 1945; Sachbuch; Geschichte, Fachschema: Europa / Geschichte, Kulturgeschichte~Rechtsextremismus~Faschismus / Nationalsozialismus~Nationalsozialismus~Nazifizierung~Nazismus, Fachkategorie: Europäische Geschichte, Region: Deutschland, Zeitraum: 1933-1945 (nationalsozialistische Zeit), Thema: Verstehen, Warengruppe: HC/Geschichte/20. Jahrhundert, Fachkategorie: Faschismus und Nationalsozialismus, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: C.H.Beck, Länge: 222, Breite: 151, Höhe: 40, Gewicht: 834, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 190722628,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **

Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krone "Königin", goldKrone Königin – so erkennt jeder auf den ersten Blick, wer das feierwütige Volk in diesem Jahr regiert: ihre Majestät, die Königin der Narrenzeit!Besonderheiten: neunzackige Goldkrone, nostalgische OrnamenteLieferumfang: KroneGrößenhinweis: individuell größenverstellbar, Kopfweite 57–63, Höhe: 14,5 cmDetails: aus Hartschaum, hinten mit KlettverschlussFarbe: goldSeien Sie gegrüßt, Königin der Narrenzeit! Leise kann man es aus den ersten Reihen des Volkes sprechen hören: „Welch schöne Königin-Krone ihr Haupt ziert!“ Und tatsächlich: Die hübsche, neunzackige Krone in Gold macht mit den nostalgischen Ornamenten echt was her. Die Königinkrone lässt sich wunderbar zu jedem Königinkostüm kombinieren und zeigt mehr als deutlich, wer die Herrscherin über das Faschingsvolk ist.9,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Haben König und Königin die gleiche Krone?
Ja, sowohl der König als auch die Königin tragen normalerweise die gleiche Krone. Die Krone symbolisiert die königliche Macht und Autorität und wird oft als Teil der königlichen Insignien verwendet. Es gibt jedoch möglicherweise Unterschiede in der Gestaltung oder Verzierung der Krone, um den Geschmack oder die Vorlieben des jeweiligen Monarchen widerzuspiegeln. **
-
1. Welcher König oder Königin hat in der Geschichte den prächtigsten Thron besessen? 2. Welche Symbolik verbirgt sich hinter dem Thron in der Monarchie?
1. Der prächtigste Thron in der Geschichte wurde von Ludwig XIV. von Frankreich besessen. 2. Der Thron symbolisiert die Macht und Autorität des Monarchen sowie die Kontinuität der Monarchie. Er dient als Symbol für die Legitimität und Stärke des Herrschers. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ransomware
-
Görtemaker, Heike B.: Hitlers HofstaatHitlers Hofstaat , Der innere Kreis im Dritten Reich und danach , Hydro- & Ventilstößel > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20190314, Produktform: Leinen, Autoren: Görtemaker, Heike B., Seitenzahl/Blattzahl: 528, Abbildungen: mit 62 Abbildungen, Keyword: Dekonstruktion; Berghof; Nationalsozialismus; innerer Kreis; Geschichtsbild; Nachkriegszeit; privates Umfeld; Führermythos; Vertrauensleute; Gemeinschaft; Antisemitismus; Kreis ohne Führer; innerer Zirkel; nach 1945; Sachbuch; Geschichte, Fachschema: Europa / Geschichte, Kulturgeschichte~Rechtsextremismus~Faschismus / Nationalsozialismus~Nationalsozialismus~Nazifizierung~Nazismus, Fachkategorie: Europäische Geschichte, Region: Deutschland, Zeitraum: 1933-1945 (nationalsozialistische Zeit), Thema: Verstehen, Warengruppe: HC/Geschichte/20. Jahrhundert, Fachkategorie: Faschismus und Nationalsozialismus, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: C.H.Beck, Länge: 222, Breite: 151, Höhe: 40, Gewicht: 834, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 190722628,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herrschaft oder OrganisationHerrschaft oder Organisation , Zur politischen Form menschlicher Gesellschaft , Einarmwischer > Karosserie & Exterieur Styling , Auflage: 1. Auflage, Erscheinungsjahr: 20240115, Redaktion: Städtler, Michael~Heidemann, Michael, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 172, Keyword: Geschichtsphilosophie; Kritische Philosophie; Methodologie; Philosophie, Fachschema: Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Westliche Philosophie: nach 1800, Warengruppe: HC/Philosophie/20./21. Jahrhundert, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 11, Gewicht: 199, Produktform: Kartoniert,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.